

Tu puntuación de postura
En la parte superior del panel, Athena consolida todo lo que sabe de tu entorno en una única puntuación de 0 a 100 con la calificación de A a F correspondiente. A su lado están la variación en puntos de los últimos 30 días, cuántos objetivos cubre la puntuación y un botón Generar informe, que convierte el cuadro completo en un documento. Justo debajo hay dos sub-puntuaciones, porque responden preguntas distintas: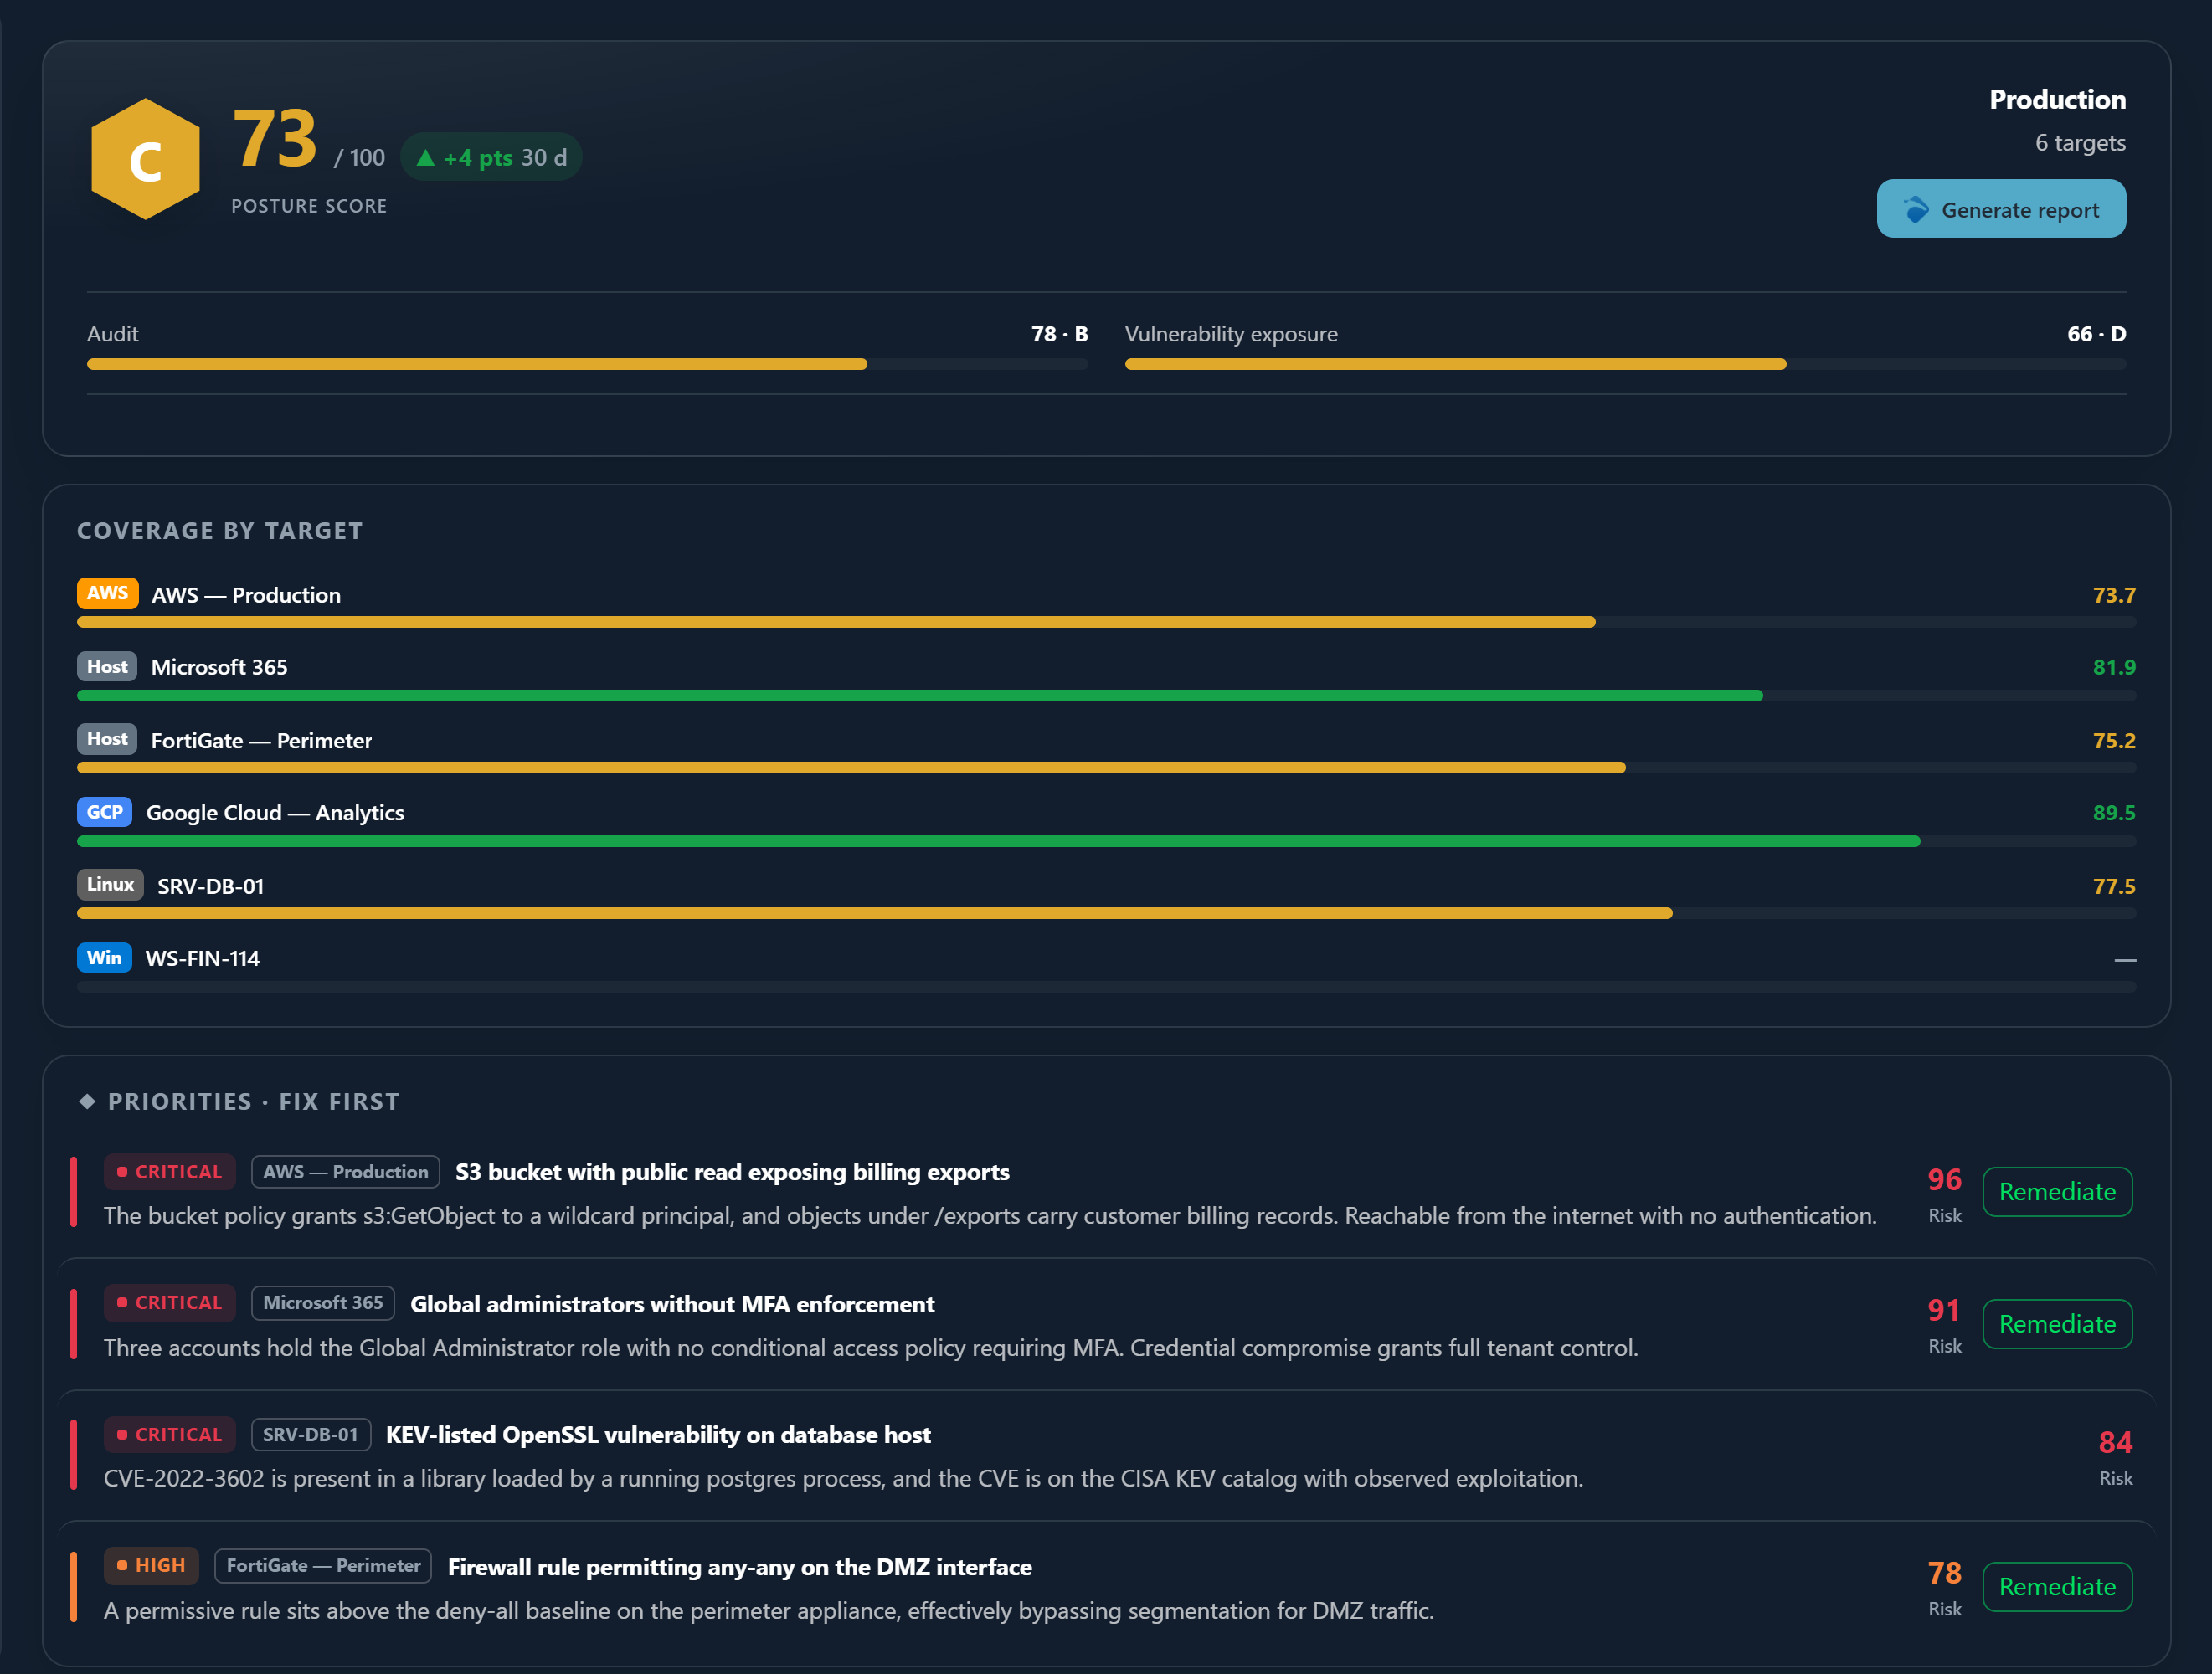
Qué muestra el tablero
El panel es una secuencia de bloques, cada uno respondiendo una pregunta distinta. De arriba hacia abajo:Cobertura por objetivo
Cada dispositivo e integración auditados, del peor al mejor, con su propia
puntuación y una barra que se lee de un vistazo. Los objetivos sin
recolección aún aparecen con un guion en lugar de la puntuación.
Prioridades · resolver primero
Los hallazgos que más importan, cada uno con su severidad, el objetivo
afectado, una explicación en lenguaje llano, una puntuación de Riesgo y
un botón Remediar que entrega la corrección al chat.
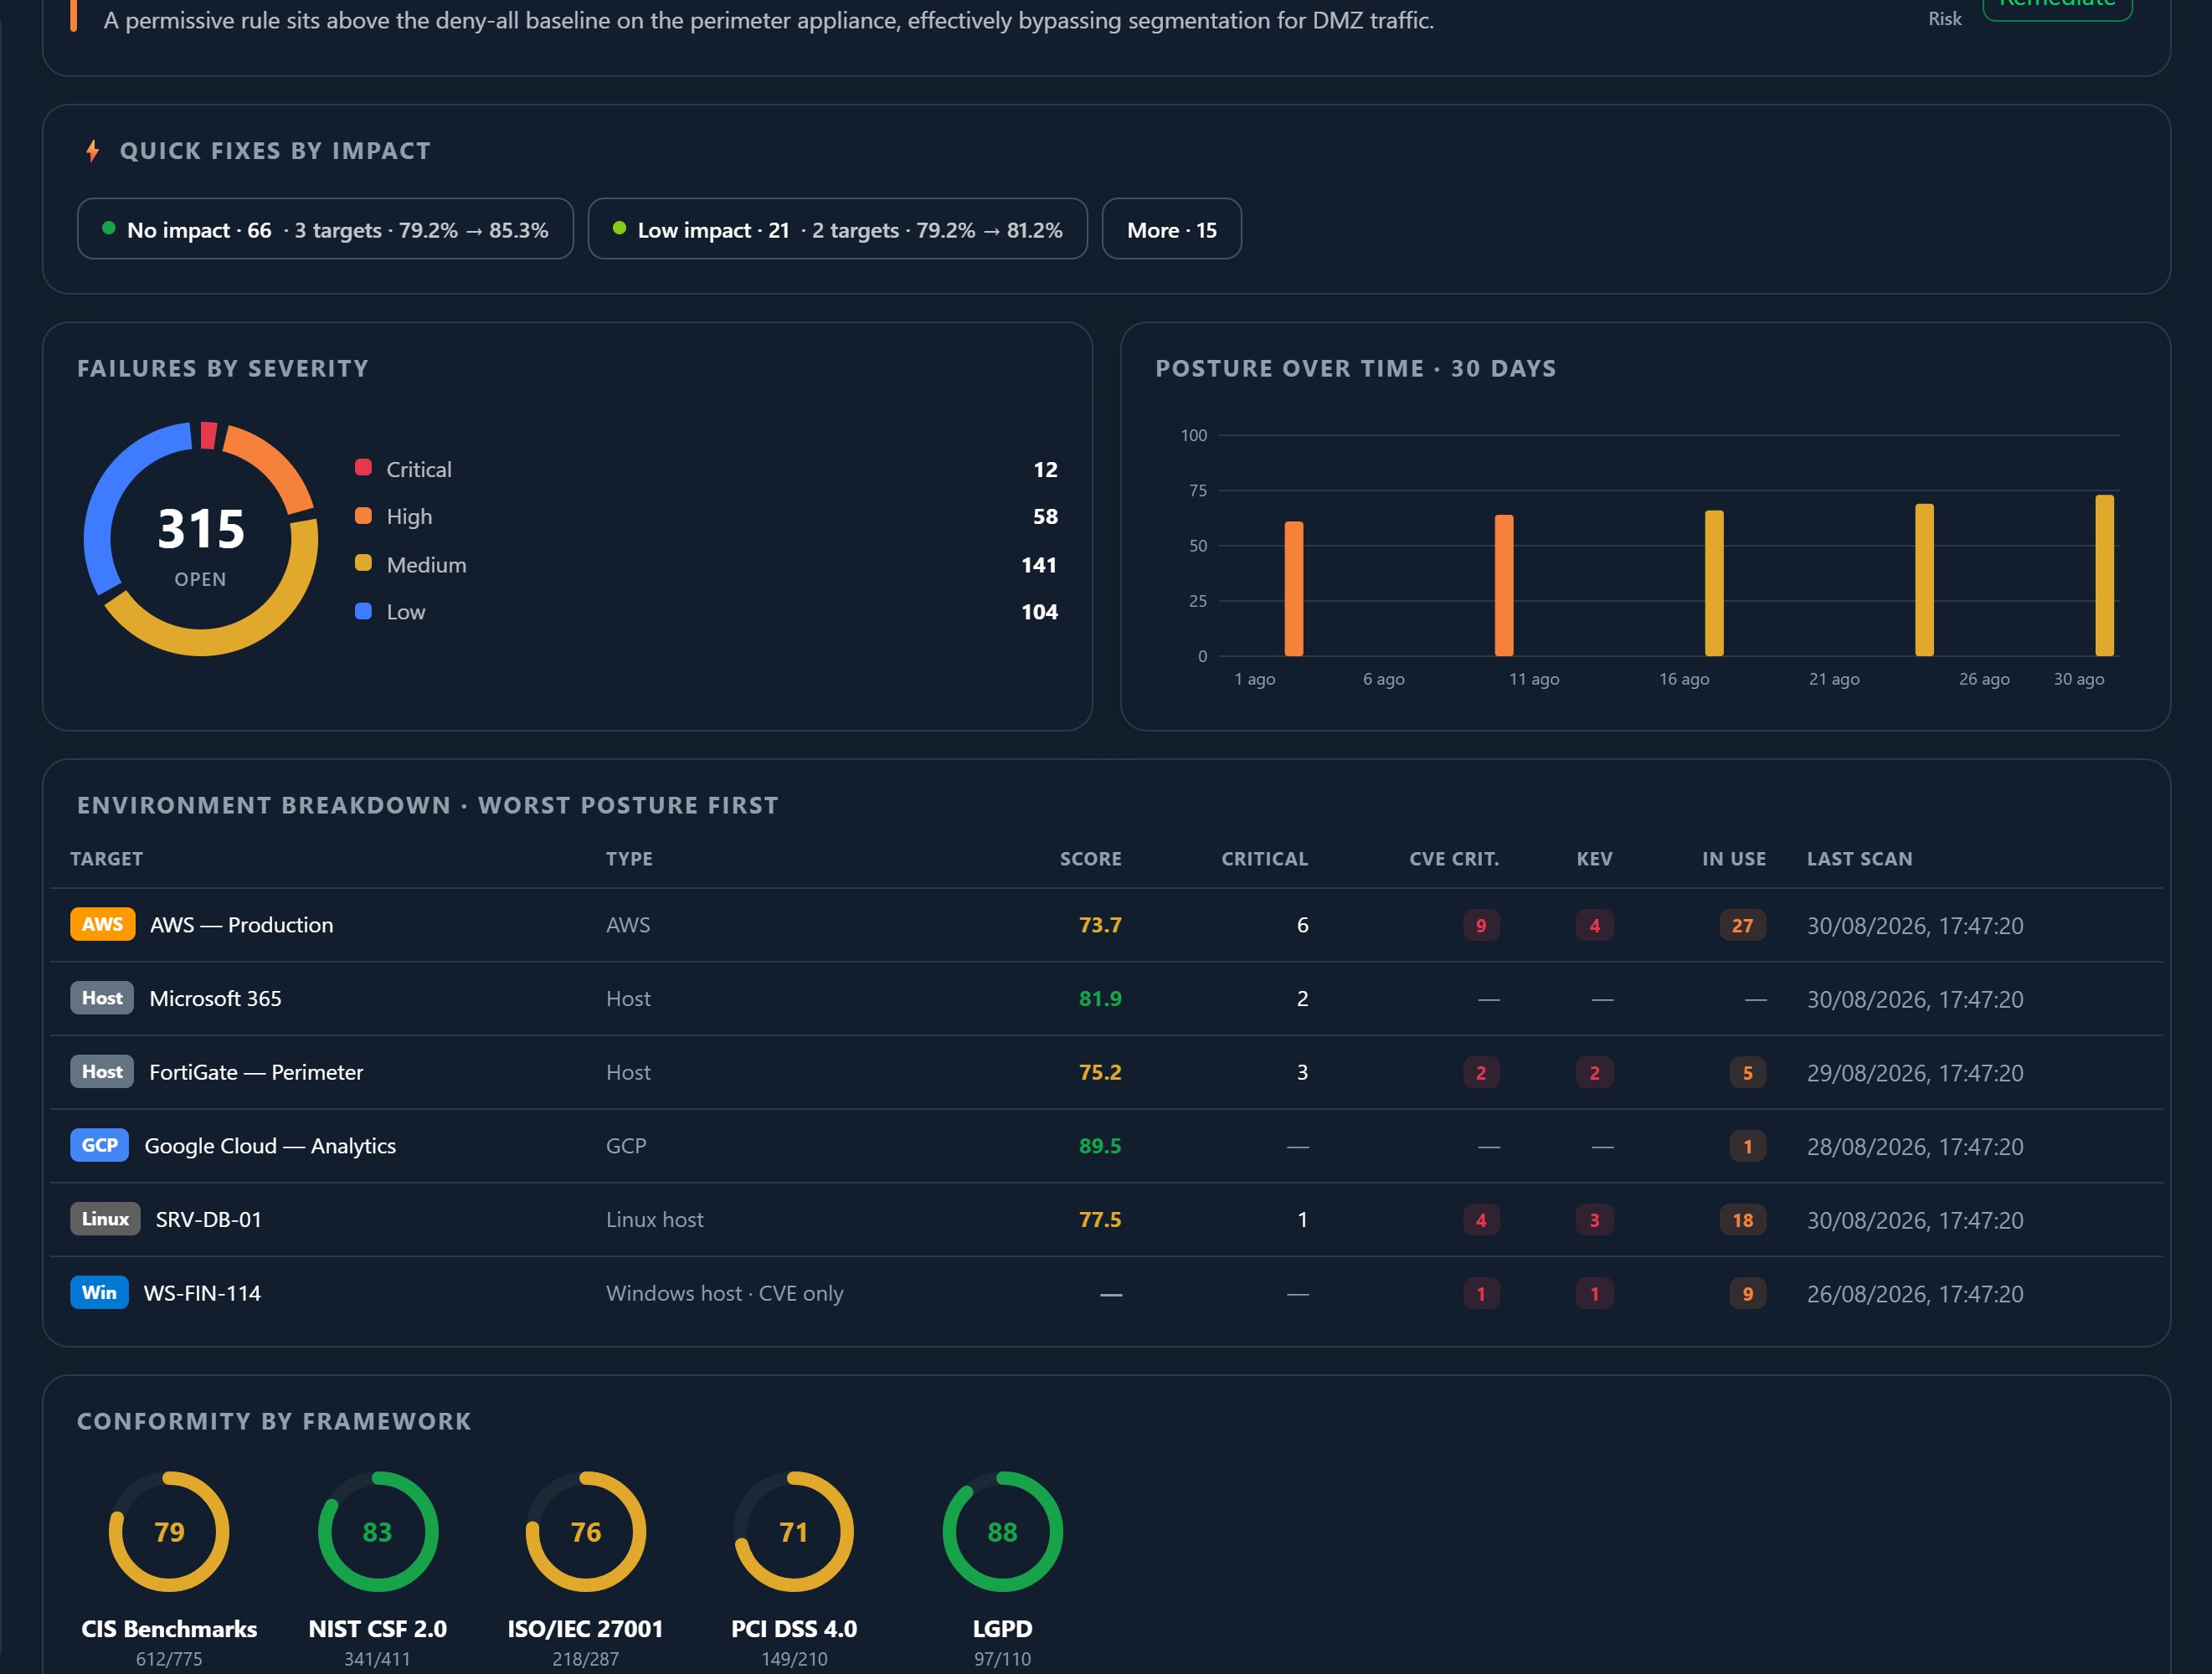
Correcciones rápidas por impacto
Correcciones agrupadas por cuánto interrumpen — Sin impacto, Impacto
bajo y el resto — cada grupo mostrando cuántos hallazgos cubre, en cuántos
objetivos, y en cuánto quedaría tu puntuación si las aplicaras.
Fallos por severidad
Un donut con el total de fallos abiertos, dividido en Crítico, Alto, Medio y
Bajo.
Evolución de la postura · 30 días
Tu puntuación día a día en el último mes, para ver si estás ganando o
perdiendo terreno.
Vista por entorno
Una tabla de objetivos, peor postura primero, con tipo, puntuación y los
conteos de críticos, CVE críticas y entradas KEV, además de cuántos recursos
están en uso y cuándo fue el último escaneo.
Cobertura frente a los frameworks
Dos bloques sitúan tu entorno respecto a referencias externas. La Cobertura MITRE ATT&CK muestra cuántas técnicas cubres, cuántas fallan y cuántas quedan sin cubrir, repartidas por táctica. La leyenda está traducida —Cubierto, Con fallas, No cubierto— pero los nombres de las tácticas permanecen en inglés, como en la propia matriz de MITRE:Reconnaissance, Resource Development, Initial Access, Execution, Persistence, Privilege Escalation, Defense Evasion, Credential Access, Discovery, Lateral Movement y Collection.
La Conformidad por framework da a cada framework su propio medidor, con la puntuación y cuántos controles aprueban del total. Qué frameworks aparecen depende de lo que aplique a tu entorno; el conjunto suele incluir CIS, ISO 27001, NIST CSF, PCI DSS, SOC 2, HIPAA, LGPD, MITRE ATT&CK y Bacen, junto a baselines por plataforma para macOS, Windows y Linux y para herramientas conectadas como Wazuh, Bitdefender, Mikrotik, GLPI y Elastic Security.
Recategorización inteligente
No todo veredicto de escáner sobrevive al contacto con tu entorno. La Recategorización inteligente muestra los hallazgos que Athena reevaluó contra el contexto real: una severidad bruta degradada cuando la plataforma demostró que era ruido, o elevada cuando la exposición real la volvió peor de lo que decía el escáner. Cada uno trae su identificador, de qué severidad a cuál se movió, y el razonamiento detrás del cambio.La tabla de controles
Al pie, Controles lista cada control evaluado en tu entorno: son cientos. Busca por control, recurso o región y filtra por estado, severidad y categoría. Cada fila muestra el control, su categoría, su severidad, en cuántos recursos está fallando, cuántos recursos cubre y en cuántos objetivos aparece, con un Remediar al lado.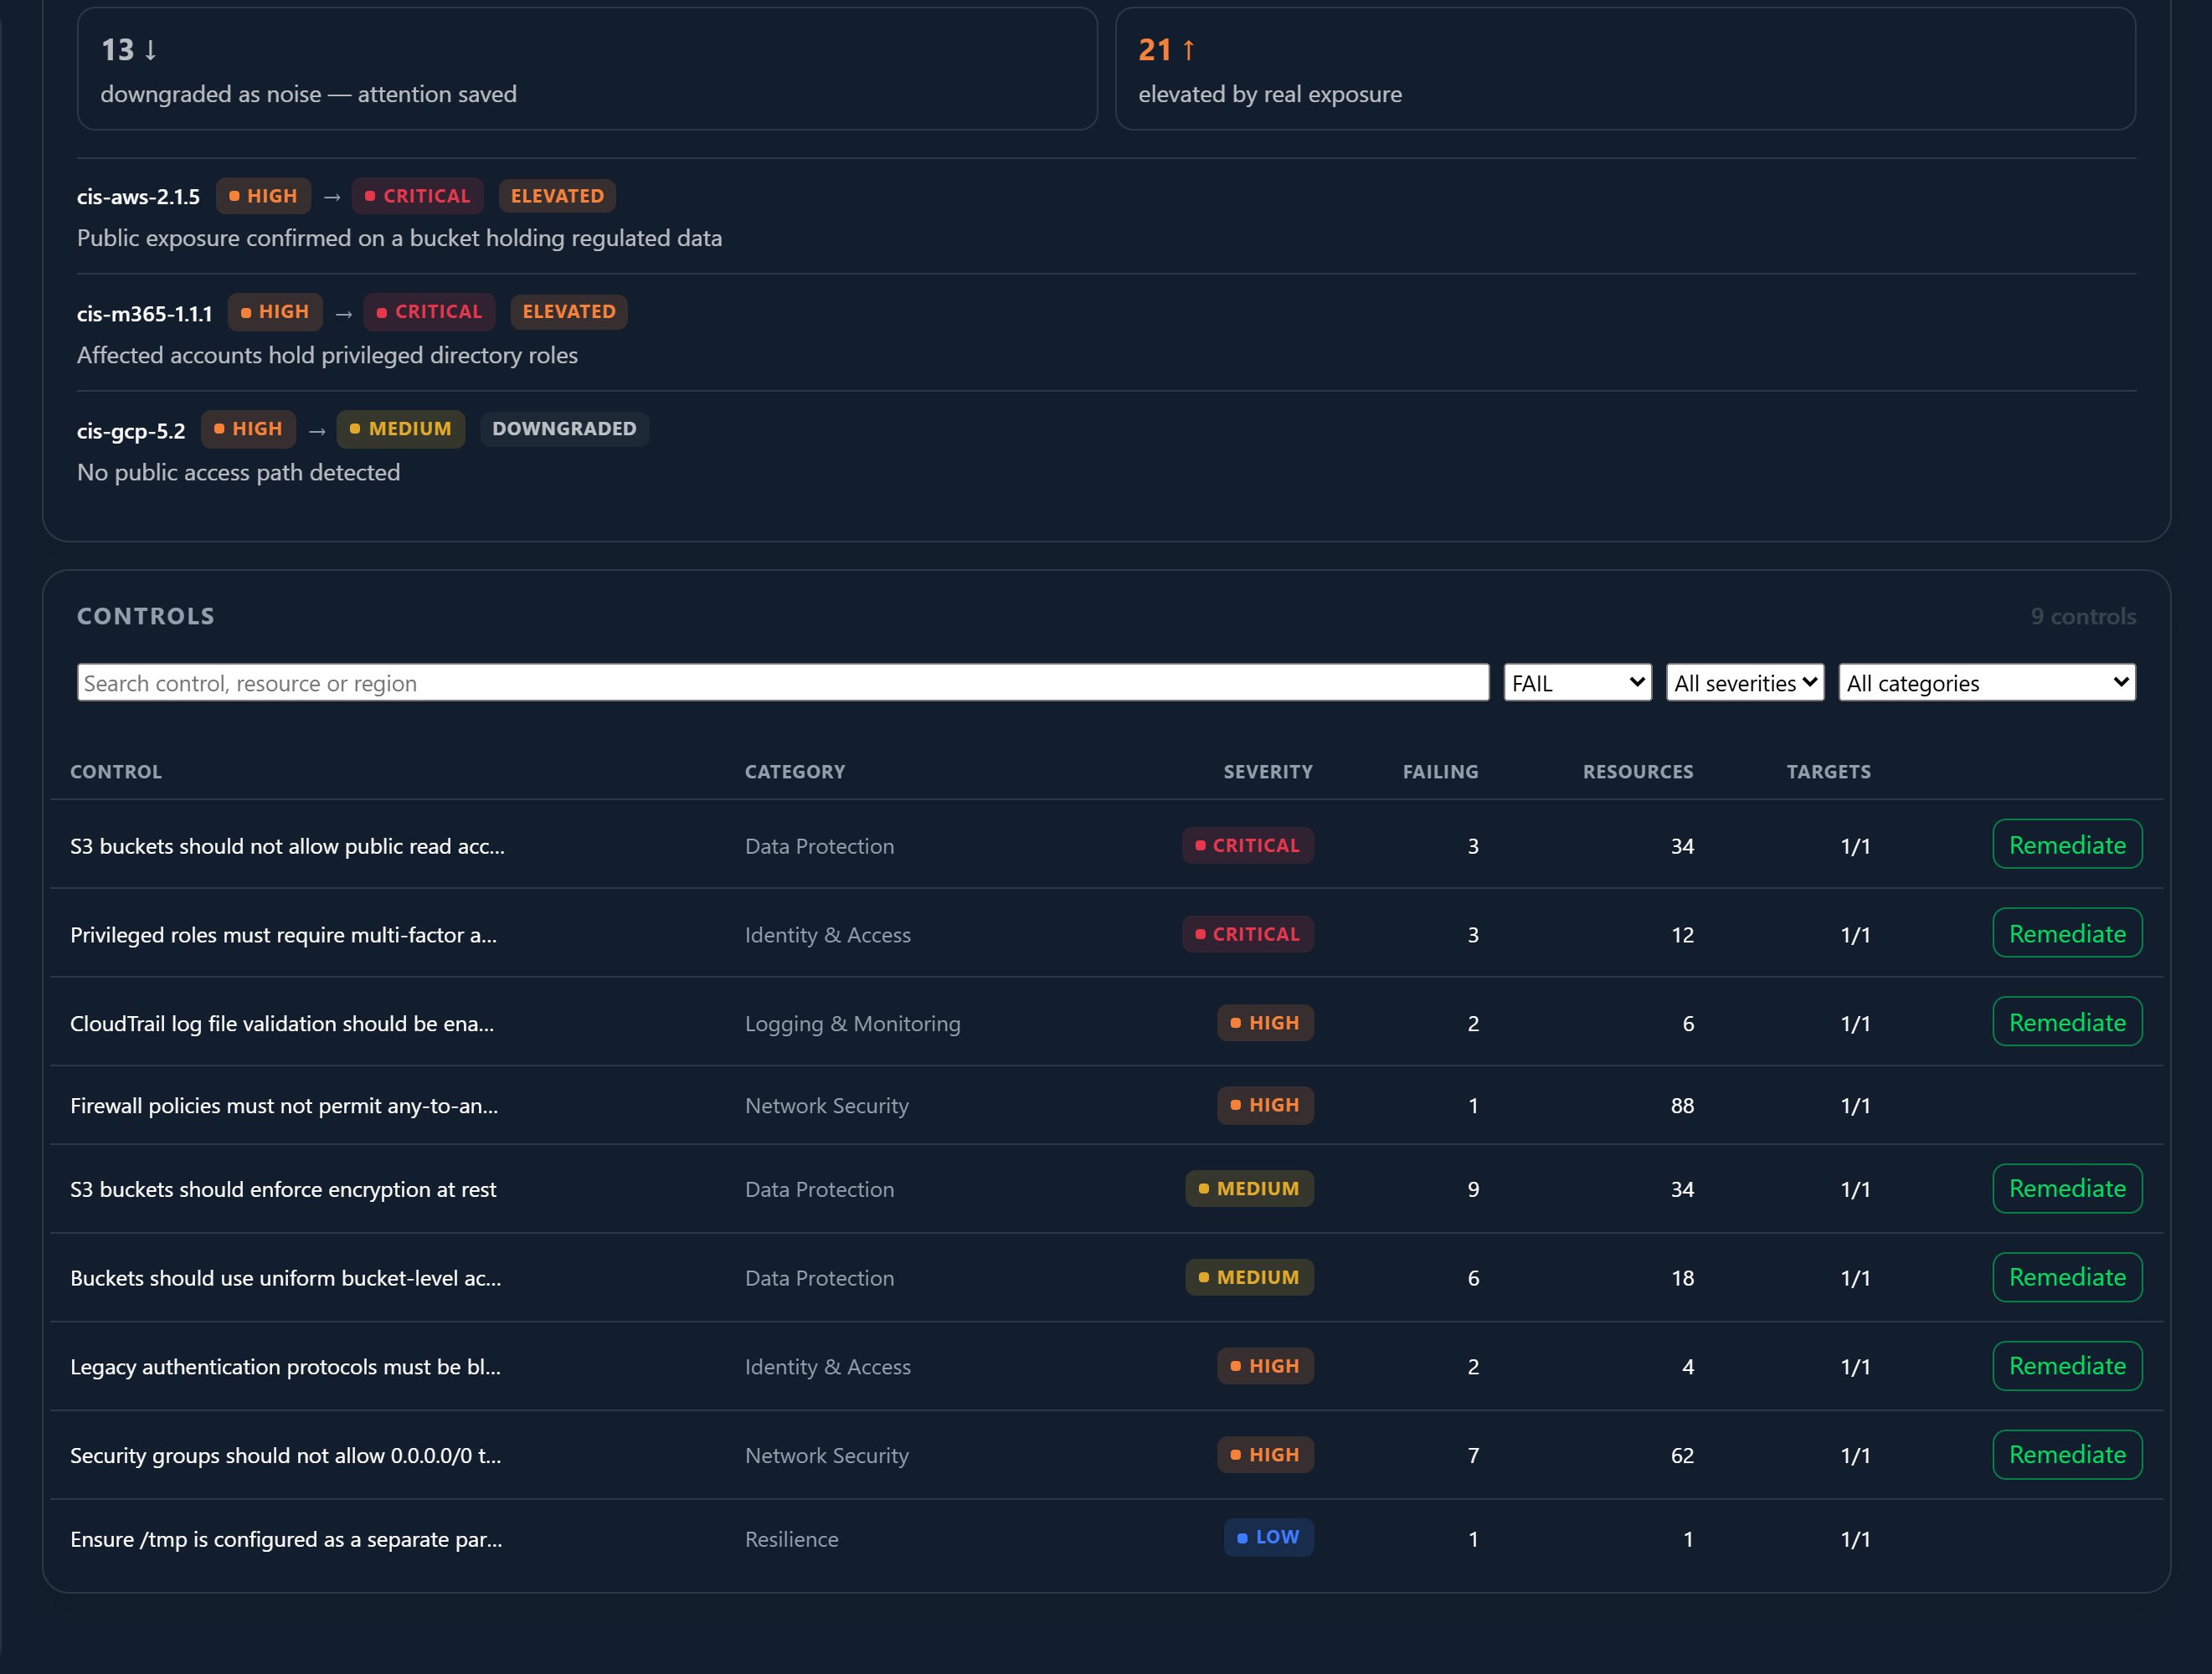
Actuar sobre lo que encuentras
El panel muestra el cuadro; el trabajo ocurre en el chat, donde Athena y los agentes especialistas lo hacen. Desde un hallazgo puedes:Enviar al chat
Llevar el hallazgo a la conversación para entenderlo antes de decidir, sin cambiar nada.
Remediar
Entregar la corrección al chat, donde Perseus actúa sobre un host o Hydra
sobre una integración.
Silenciar
Aceptar formalmente un hallazgo con el que decidiste convivir.
A dónde ir después
Remediación y aceptación de riesgo
Remediar, enviar al chat, silenciar y reactivar hallazgos.
Frameworks y escaneo
Los frameworks cubiertos y cómo corren los escaneos de 24 horas.
Athena
Conoce a la agente detrás de la Postura de Seguridad.
Detección y respuesta
La postura es proactiva; el SOC atiende amenazas activas y alertas.